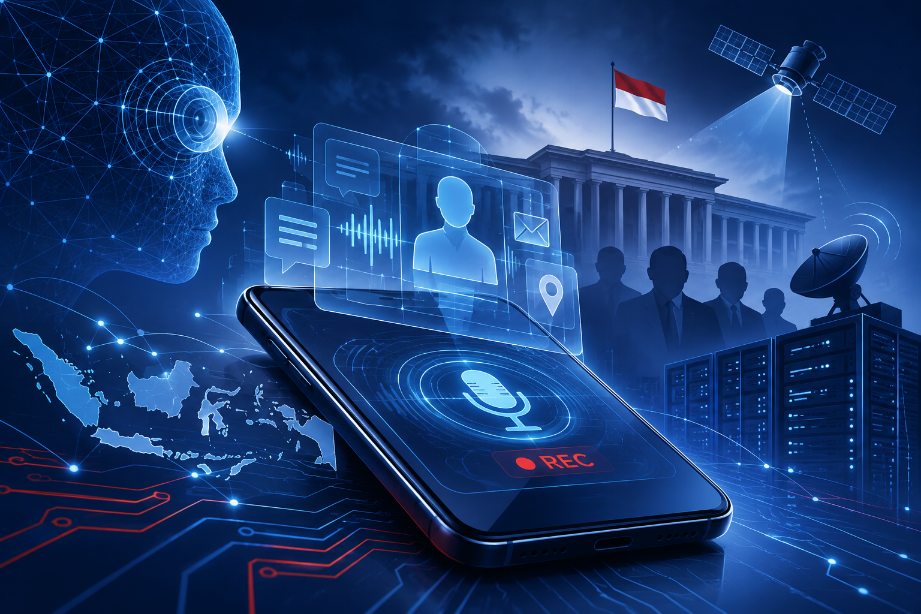
Telepon seorang kepala negara ternyata dapat disadap tanpa ada yang menyentuh ponselnya, tanpa malware yang diselundupkan, dan tanpa alat penyadap yang ditanam di balik dinding. Cukup satu baris data, yakni sebuah nomor telepon yang diketikkan ke dalam server, lalu percakapan dan jejak komunikasi pemilik nomor itu mulai mengalir ke layar orang lain. Inilah gambaran teknis dugaan penyadapan yang diumumkan Badan Reserse Kriminal Polri pada Selasa malam, 3 November 2026. Sasarannya bukan orang sembarangan: Presiden Prabowo Subianto, sejumlah menteri, pejabat negara, politisi, insan media, tokoh ormas, LSM, hingga pengusaha. Aktivitas itu diduga berlangsung sepanjang 2025 sampai Oktober 2026. Yang membuat kasus ini berbeda dari skandal penyadapan sebelumnya, perangkat yang diduga dipakai bukan alat ilegal hasil pasar gelap, melainkan Lawful Interception Management System (LIMS), yaitu sistem penyadapan resmi yang dibangun negara untuk kepentingan penegakan hukum.
Bareskrim menetapkan tiga tersangka: mantan Kapolri sekaligus Kepala Staf Kepresidenan Jenderal Pol Listyo Sigit Prabowo (LSP), Kepala Divisi Hukum Polri Irjen Pol Ahrie Sonta Nasution (ASN), dan Widyaiswara Kepolisian Utama Sespim Lemdiklat Polri Irjen Pol Eko Hadi Santoso (EH). Ketiganya kini ditahan dan dijerat Pasal 258 serta Pasal 332 KUHP baru, ditambah Pasal 32 ayat (1) UU ITE, dengan ancaman maksimal 10 tahun penjara. Proses hukum masih berjalan, dan asas praduga tak bersalah tetap berlaku hingga ada putusan pengadilan. Namun, terlepas dari siapa yang kelak terbukti bersalah, kasus ini sudah membuka satu pelajaran teknologi yang tidak nyaman: ancaman terbesar bagi sebuah sistem keamanan sering kali bukan peretas dari luar, melainkan orang di dalam yang memegang kunci tertinggi.
Anatomi LIMS: Meja Kendali di Dalam Jaringan
Untuk memahami mengapa kasus ini begitu serius, kita perlu melihat cara kerja LIMS. Secara konsep, lawful interception adalah mekanisme teknis yang memungkinkan aparat penegak hukum memperoleh data komunikasi dari penyedia layanan telekomunikasi berdasarkan kewenangan hukum. Arsitekturnya distandarkan secara internasional oleh European Telecommunications Standards Institute (ETSI), antara lain melalui dokumen ETSI TS 104 007 yang mengatur arsitektur dan fungsi sistem penyadapan sah, serta ETSI TS 101 671 yang mengatur antarmuka penyerahan (handover interface) data sadapan kepada aparat. Sebagian besar negara, termasuk Indonesia, mewajibkan operator seluler berlisensi menyediakan titik intersepsi di dalam jaringannya. Di Indonesia, landasan teknisnya di sektor telekomunikasi tercantum dalam Peraturan Menteri Komunikasi dan Informatika Nomor 11 Tahun 2006, sedangkan di lingkungan kepolisian diatur melalui Peraturan Kapolri Nomor 5 Tahun 2010 tentang Tata Cara Penyadapan pada Pusat Pemantauan Polri.
Alur kerjanya dapat dibayangkan dalam tiga lapisan. Lapisan pertama berada di dalam jaringan operator. Di sana terdapat Internal Interception Function (IIF), fungsi penyadapan yang menyalin lalu lintas komunikasi milik nomor sasaran ketika nomor itu aktif menelepon, mengirim pesan, atau menggunakan data. Lapisan kedua adalah pemformatan dan pemisahan data menjadi dua jenis. Jenis pertama disebut Intercept Related Information (IRI), yaitu metadata seperti nomor penelepon dan penerima, waktu, durasi panggilan, dan lokasi sel. Jenis kedua disebut Content of Communication (CC), yaitu isi komunikasi itu sendiri, berupa suara percakapan atau teks pesan singkat. Lapisan ketiga adalah penyerahan, ketika data itu dikirim ke pusat pemantauan aparat, umumnya terenkripsi melalui jaringan VPN berbasis IP.
Di atas ketiga lapisan itulah LIMS bekerja sebagai lapisan manajemen. LIMS mengatur administrasi target, menentukan nomor mana yang disadap, kapan penyadapan dimulai dan dihentikan, serta ke mana hasilnya dikirim. Para pengamat menyebutnya sebagai "meja kendali": begitu sebuah nomor dimasukkan, jaringan operator akan mulai menyalin komunikasinya secara otomatis. Karena seluruh proses berlangsung di sisi jaringan, perangkat milik target tidak tersentuh sama sekali. Tidak ada aplikasi asing yang terpasang, tidak ada baterai yang cepat habis, dan tidak ada tanda yang bisa dideteksi oleh pemilik ponsel. Inilah perbedaan mendasar LIMS dengan spyware seperti Pegasus, yang harus menginfeksi ponsel sasaran. Pegasus meretas perangkat dari luar, sedangkan LIMS tidak perlu meretas apa pun karena ia sudah menjadi bagian sah dari infrastruktur.
Namun LIMS juga punya batas teknis. Untuk panggilan seluler biasa dan SMS, isi komunikasi dapat ditangkap secara utuh. Lain halnya dengan aplikasi yang menerapkan enkripsi ujung-ke-ujung seperti WhatsApp. Di sana, LIMS pada umumnya hanya dapat menangkap metadata: siapa berkomunikasi dengan siapa, kapan, dan berapa lama, tetapi tidak isi pesannya. Meski demikian, dalam dunia intelijen, metadata bukan informasi remeh. Pola siapa menghubungi siapa, pada jam berapa, dan dari lokasi mana dapat memetakan jaringan relasi seorang pejabat secara sangat rinci, bahkan tanpa mendengar satu kata pun dari percakapannya.
Titik Lemah: Ketika Verifikasi Bisa Dilompati
Dalam rancangan idealnya, setiap nomor yang masuk ke LIMS harus melewati rantai verifikasi. Penyidik mengajukan surat permohonan, permohonan itu dilampiri laporan polisi sebagai dasar perkara, lalu pejabat berwenang memberi persetujuan. Penyadapan pun dibatasi paling lama 30 hari, dengan Kabareskrim bertindak sebagai pengawas sesuai Perkap Nomor 5 Tahun 2010. Menurut Bareskrim, rantai inilah yang diduga dilompati. Sejumlah nomor dimasukkan ke server LIMS tanpa verifikasi, tanpa surat permohonan penyidik, tanpa lampiran laporan polisi, dan tanpa kaitan dengan perkara apa pun. Dari sudut pandang rekayasa keamanan, temuan ini mengisyaratkan bahwa kontrol yang seharusnya melekat pada sistem lebih banyak bergantung pada kepatuhan prosedur administratif daripada pada mekanisme teknis yang memaksa. Jika sistem menerima input nomor dari orang yang punya otoritas tanpa memeriksa apakah ada dokumen dasar hukum yang sah dan tervalidasi, maka verifikasi hanyalah formalitas di atas kertas.
Titik lemah kedua terletak pada jejak audit. Bareskrim menyebut, sekitar Oktober 2026 para tersangka diduga memerintahkan penghapusan file hasil sadapan beserta riwayat log pada komputer sistem LIMS untuk menghilangkan jejak aktivitas. Dalam dunia keamanan siber, log adalah saksi bisu: catatan tentang siapa yang masuk, nomor apa yang diinput, kapan, dan atas permintaan siapa. Sebuah sistem yang memungkinkan pengguna dengan hak akses tinggi menghapus catatan aktivitasnya sendiri pada dasarnya membiarkan pengawas dan yang diawasi berada di tangan yang sama. Kondisi semacam ini dikenal sebagai ancaman orang dalam (insider threat), dan bentuk paling berbahayanya adalah privileged insider, yakni orang yang memiliki hak akses tertinggi. Enkripsi, firewall, dan segmentasi jaringan dirancang untuk menahan penyerang dari luar. Semua lapisan itu menjadi tidak berarti ketika ancaman datang dari pejabat yang secara sah memegang kewenangan untuk memberi perintah.
Kasus ini juga memperlihatkan bahwa kerentanan tidak selalu berbentuk bug dalam kode program. Kerentanan bisa berwujud desain kewenangan yang terlalu terpusat. LIMS menjalankan perintah persis seperti yang dirancang. Ia tidak memiliki kemampuan untuk membedakan nomor milik tersangka jaringan narkotika dengan nomor milik seorang Presiden, menteri, atau jurnalis. Sistem bekerja dengan benar, tetapi orang yang memerintahkannya diduga tidak. Inilah paradoks teknologi pengawasan: semakin efisien dan senyap sebuah sistem bekerja, semakin sulit pula penyalahgunaannya terdeteksi dari luar.
Forensik Digital: Jejak yang Sulit Benar-Benar Hilang
Perkara ini ditangani Direktorat Tindak Pidana Siber Bareskrim dengan pendekatan Scientific Crime Investigation, yaitu penyidikan yang bertumpu pada pembuktian ilmiah. Sejauh ini penyidik telah memeriksa sepuluh saksi dan tiga ahli, serta menyita 16 perangkat elektronik: 11 unit telepon seluler, satu iPad, dan empat flashdisk. Polisi belum mengungkap merek, tipe, maupun pemilik perangkat-perangkat tersebut. Kasus ini sendiri terungkap dari laporan polisi tertanggal 30 Oktober 2026, setelah seorang petugas mendapati aktivitas yang diduga tidak sesuai prosedur. Detail ini menarik dari sisi teknologi. Upaya penghapusan jejak yang diduga dilakukan pada Oktober 2026 justru berdekatan waktunya dengan terbongkarnya kasus. Ini menunjukkan bahwa menghapus data dari sebuah sistem modern hampir tidak pernah semudah menekan tombol delete.
Secara umum, forensik digital memiliki beberapa jalur untuk merekonstruksi data yang dihapus. Pada media penyimpanan, file yang dihapus sering kali hanya ditandai sebagai ruang kosong oleh sistem berkas, sehingga isinya masih dapat dipulihkan selama belum tertimpa data baru. Pada sistem berskala server, jejak aktivitas biasanya tidak hanya tersimpan di satu tempat, tetapi juga dapat tercermin di cadangan (backup), salinan basis data, log sistem operasi, log jaringan, maupun catatan di sisi operator telekomunikasi yang menerima perintah intersepsi. Ponsel, tablet, dan flashdisk yang disita juga bisa menyimpan artefak penting, misalnya salinan berkas hasil sadapan, riwayat pesan, metadata waktu pembuatan dan pemindahan berkas, hingga jejak sinkronisasi ke layanan awan. Dengan menghubungkan stempel waktu dari berbagai sumber itu, penyidik dapat menyusun lini masa: kapan sebuah nomor masuk ke LIMS, kapan hasilnya diunduh, ke perangkat mana data itu berpindah, dan kapan penghapusan dilakukan.
Pertanyaan teknis yang kini paling ditunggu publik adalah ke mana hasil sadapan itu mengalir. Komisi III DPR berencana menanyakan langsung kepada Kapolri ke mana hasil penyadapan tersebut dibawa. Menko Kumham Imipas Yusril Ihza Mahendra juga tidak menutup kemungkinan adanya aktor lain di luar ketiga tersangka, meski ia menegaskan bahwa pasal yang digunakan sejauh ini adalah pasal penyadapan dan akses ilegal, bukan pasal makar. Di titik inilah kemampuan forensik digital akan diuji. Rantai perpindahan data, mulai dari server LIMS, perangkat perantara, hingga penerima akhir, merupakan bukti yang jauh lebih sulit dibantah daripada keterangan saksi, asalkan rantai pengamanan barang bukti (chain of custody) dijaga dengan ketat sejak awal.
Evolusi Teknologi Sadap: Dari Luar Negeri ke Dalam Rumah Sendiri
Penyadapan terhadap pucuk pimpinan negara bukan cerita baru di Indonesia. Yang berubah dari waktu ke waktu adalah teknologinya, dan bersamaan dengan itu, siapa yang diduga memegang kendali. Pada November 2013, publik dikejutkan oleh dugaan penyadapan yang dilakukan intelijen Australia terhadap telepon Presiden Susilo Bambang Yudhoyono, ibu negara, dan sejumlah menteri senior. Kasus itu berada di ranah intelijen sinyal (signals intelligence), yaitu penyadapan lintas negara yang memanfaatkan jaringan komunikasi global. Pemerintah saat itu menugaskan Lembaga Sandi Negara, yang kini telah bertransformasi menjadi Badan Siber dan Sandi Negara, untuk menelusuri dugaan tersebut dan mengevaluasi pengamanan komunikasi Presiden. Saat itu, ancaman dipandang datang dari luar, sehingga respons yang muncul berupa protes diplomatik dan penguatan kriptografi.
Beberapa bulan kemudian, pada awal 2014, muncul pola yang berbeda. Tiga alat sadap ditemukan di rumah dinas Gubernur DKI Jakarta Joko Widodo, masing-masing di kamar tidur, ruang tamu, dan ruang makan. Menurut keterangan politisi yang mengetahui temuan itu, perangkat tersebut mampu merekam suara dan gambar serta bekerja dengan bantuan pemancar dan penguat sinyal. Ini adalah penyadapan fisik generasi lama. Perangkatnya harus diselundupkan ke lokasi, dapat ditemukan melalui penyisiran, dan pelakunya harus memiliki akses fisik ke ruangan sasaran. Hingga kini, siapa pemasangnya tidak pernah terungkap secara tuntas.
Kasus 2026 menandai generasi berikutnya, sekaligus yang paling mengkhawatirkan. Tidak ada alat yang perlu ditanam, tidak ada ponsel yang perlu diretas, dan tidak ada negara asing yang perlu dituding. Penyadapan diduga dilakukan melalui infrastruktur resmi yang dibiayai negara, terhubung langsung dengan jaringan operator, dan dioperasikan oleh aparat negara sendiri. Jika dibandingkan, garis evolusinya terlihat jelas. Dalam tiga belas tahun, ancaman bergeser dari pihak asing, ke perangkat fisik yang ditanam, lalu ke sistem legal yang diduga disalahgunakan dari dalam. Setiap lompatan teknologi membuat penyadapan semakin senyap, semakin luas jangkauannya, dan semakin sulit dideteksi oleh korbannya. Ironisnya, pertahanan yang dibangun untuk menghadapi ancaman pertama, yakni enkripsi dan pengamanan komunikasi dari serangan asing, hampir tidak berdaya menghadapi ancaman ketiga, karena penyadapnya justru berdiri di dalam pagar.
Merancang Sistem yang Tidak Bisa Dipercaya Begitu Saja
Jika ancaman terbesar datang dari orang dalam yang berkuasa, solusinya bukan teknologi sadap yang lebih canggih, melainkan arsitektur yang sejak awal tidak menggantungkan keamanannya pada itikad baik siapa pun. Dalam rekayasa keamanan, prinsip ini dikenal sebagai zero trust: tidak ada pengguna yang otomatis dipercaya, termasuk pengguna dengan jabatan tertinggi. Pada sistem penyadapan, penerapannya dapat dimulai dari pemisahan tugas (separation of duties). Pihak yang mengajukan, menyetujui, dan mengeksekusi penyadapan harus berbeda, dan sistem secara teknis harus menolak input nomor yang tidak disertai otorisasi lengkap dari ketiga pihak tersebut. Lebih jauh lagi, persetujuan dapat diwujudkan sebagai token digital yang ditandatangani secara kriptografis oleh otoritas di luar institusi pelaksana, misalnya pengadilan. Dengan demikian, LIMS hanya akan mengaktifkan penyadapan bila tanda tangan digital itu valid, terikat pada nomor tertentu, dan masih berada dalam batas waktu yang diizinkan. Tanpa token yang sah, perintah dari pejabat setinggi apa pun tidak akan dijalankan oleh mesin.
Lapisan berikutnya adalah jejak audit yang tidak dapat diubah (immutable audit log). Setiap aktivitas di LIMS, mulai dari input nomor, akses hasil sadapan, pengunduhan berkas, hingga upaya penghapusan, dicatat ke penyimpanan bersifat write-once yang berada di luar kendali operator. Setiap entri juga dapat dirangkai dengan hash kriptografis, sehingga satu baris saja yang dihapus atau diubah akan langsung merusak rantai verifikasi dan terdeteksi. Salinan log ini idealnya dikirim secara real-time ke lembaga pengawas independen, bukan disimpan oleh institusi yang sama. Di atasnya dapat dipasang sistem deteksi anomali berbasis Security Information and Event Management (SIEM) yang memberi peringatan otomatis ketika terjadi pola tidak wajar. Contohnya adalah nomor pejabat negara yang masuk daftar sasaran, penyadapan yang melewati batas 30 hari, input nomor di luar jam kerja, atau perintah penghapusan massal terhadap berkas dan log.
Namun, teknologi saja tidak akan cukup tanpa payung hukum yang mengikatnya. Melalui Putusan Nomor 5/PUU-VIII/2010 yang dibacakan pada 24 Februari 2011, Mahkamah Konstitusi telah mewajibkan tata cara penyadapan diatur dalam undang-undang tersendiri. Lima belas tahun berlalu, undang-undang itu belum juga lahir. Kewenangan penyadapan masih tersebar di berbagai regulasi, seperti UU Intelijen Negara, UU KPK, UU Pemberantasan Terorisme, UU Telekomunikasi, Permenkominfo, dan Perkap Polri, masing-masing dengan standar pengawasan yang berbeda. Undang-undang penyadapan yang komprehensif dapat menjadi dasar untuk mewajibkan standar teknis tadi, seperti otorisasi kriptografis dari pihak eksternal, log yang tidak dapat diubah, dan audit independen berkala, bagi setiap lembaga yang memegang kewenangan menyadap. Tanpa itu, kontrol teknis yang terbaik pun tetap bisa dimatikan oleh kebijakan internal yang dibuat oleh pihak yang seharusnya diawasi.
Penutup: Teknologinya Netral, Kekuasaannya Tidak
Teknologi penyadapan yang sah merupakan bagian tak terpisahkan dari kekuatan negara modern. Tanpa kemampuan itu, aparat akan kesulitan membongkar jaringan terorisme, narkotika, dan korupsi yang semakin bergantung pada komunikasi digital. LIMS sendiri dirancang dengan prinsip yang benar: mengacu pada standar internasional, terenkripsi dalam pengiriman, dan bekerja atas dasar permintaan resmi. Namun kasus yang kini bergulir menunjukkan bahwa kecanggihan sebuah sistem tidak menentukan apakah sistem itu aman bagi negara. Faktor penentunya adalah siapa yang memegang aksesnya, seberapa besar kewenangan mereka, dan apakah ada mekanisme teknis yang mampu berkata "tidak" kepada mereka. Teknologi memperbesar kekuatan negara, tetapi tanpa pengawasan, teknologi yang sama juga memperbesar daya rusak kekuasaan. Sistem yang dibangun untuk melindungi negara dari kejahatan dapat berbalik mengintai pemimpin negara itu sendiri, beserta jurnalis, masyarakat sipil, dan pengusaha yang seharusnya dilindungi.
Pada akhirnya, kasus ini menggeser pertanyaan tentang kedaulatan digital Indonesia. Pertanyaannya bukan lagi seberapa mampu negara menyadap, melainkan seberapa kuat negara membatasi orang-orang yang mampu menyadap. Pengadilan nantinya akan menentukan siapa yang bersalah. Sementara itu, pembenahan arsitektur teknologi dan regulasinya tidak perlu menunggu putusan. Jika celah teknis dan hukum yang memungkinkan sebuah nomor masuk ke server penyadapan tanpa verifikasi, lalu jejaknya dihapus tanpa langsung terdeteksi, tidak segera ditutup, kasus serupa hanya tinggal menunggu waktu dan pelaku berikutnya. Dalam urusan teknologi pengawasan, ancaman yang paling berbahaya bukan mesin yang terlalu pintar, melainkan kekuasaan yang terlalu longgar.
Catatan redaksi: Hingga artikel ini disusun, belum ditemukan pernyataan publik dari para tersangka atau kuasa hukumnya terkait sangkaan tersebut. Seluruh pihak yang disebut berhak atas asas praduga tak bersalah sampai ada putusan pengadilan yang berkekuatan hukum tetap.